Cuando se habla de protección de datos personales, la primera imagen que suele venir a la mente es la de un servidor, un firewall o un especialista en ciberseguridad monitoreando una red. Sin embargo, uno de los mayores desafíos para el cumplimiento de la nueva Ley N.º 7593/2025 de Protección de Datos Personales no se encuentra en el departamento de Tecnología, sino en un área que diariamente administra algunos de los datos más sensibles de toda la organización: Recursos Humanos.
Cada currículum recibido, cada contrato firmado, cada licencia médica presentada, cada evaluación de desempeño y cada registro biométrico forman parte de un conjunto de información personal que deberá ser tratado bajo nuevos criterios de privacidad, seguridad y responsabilidad.
La privacidad comienza antes de contratar
Muchas organizaciones creen que sus responsabilidades comienzan cuando una persona firma un contrato laboral.
En realidad, la protección de datos inicia mucho antes.
Desde el momento en que un postulante envía su currículum, completa un formulario de empleo o participa en una entrevista, la empresa comienza a recopilar y tratar información personal.
Ese simple acto genera responsabilidades que, hasta hace pocos años, pocas organizaciones consideraban.
La pregunta ya no es únicamente «¿contrataremos a este candidato?»
Ahora también debemos preguntarnos:
¿Qué haremos con toda la información que nos entregó si finalmente no forma parte de la empresa?
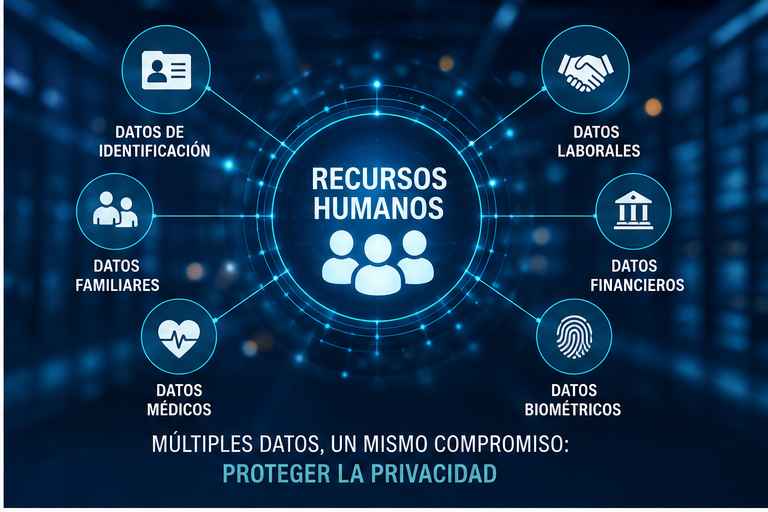
¿Qué tipo de información administra Recursos Humanos?
| Tipo de información | Ejemplos | Nivel de protección recomendado |
|---|---|---|
| Datos de identificación | Nombre, cédula, fecha de nacimiento | Alto |
| Información de contacto | Dirección, teléfono, correo electrónico | Alto |
| Información laboral | Contratos, evaluaciones, historial salarial | Muy Alto |
| Información financiera | Cuenta bancaria, descuentos, beneficios | Muy Alto |
| Información médica | Certificados, licencias, accidentes laborales | Crítico |
| Datos biométricos | Huella dactilar, reconocimiento facial | Crítico |
| Información familiar | Beneficiarios, hijos, cónyuge | Muy Alto |
Como puede observarse, Recursos Humanos administra información de diferentes niveles de sensibilidad. No todos los datos requieren la misma protección, pero todos deben ser tratados bajo principios de confidencialidad, integridad y disponibilidad.
Mucho más que un expediente
Cuando se observa un legajo laboral, muchas veces se piensa únicamente en un conjunto de documentos archivados.
La realidad es muy distinta.
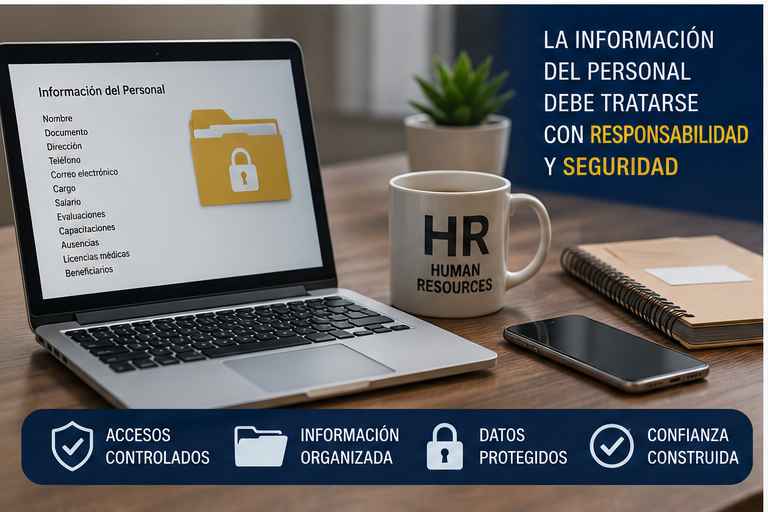
Cada expediente representa la historia profesional de una persona dentro de la organización.
En él conviven contratos, evaluaciones de desempeño, capacitaciones, ascensos, registros de asistencia, información previsional, documentación bancaria e incluso certificados médicos.
Con la transformación digital, estos expedientes ya no se encuentran únicamente en archivadores físicos. Hoy también forman parte de plataformas en la nube, sistemas ERP, aplicaciones móviles, relojes biométricos y soluciones de gestión de talento humano.
Por ello, proteger un expediente ya no significa únicamente cerrar un archivador con llave.
Significa controlar quién accede a la información, cuándo lo hace, con qué finalidad y durante cuánto tiempo permanecerán almacenados esos datos.
Los mayores riesgos no siempre provienen de un ciberataque
Cuando se habla de incidentes de seguridad, muchas personas imaginan hackers o ataques informáticos.
Sin embargo, en Recursos Humanos gran parte de los incidentes tienen origen en acciones cotidianas.
Un expediente enviado por error al destinatario equivocado.
Un currículum compartido sin autorización.
Una carpeta accesible para colaboradores que no deberían consultarla.
Una fotografía de documentos enviada por aplicaciones de mensajería.
Un archivo almacenado en un dispositivo personal.
En la mayoría de los casos, el problema no es tecnológico.
Es organizacional.
Situaciones frecuentes que pueden convertirse en una brecha de datos
| Situación | Riesgo asociado |
|---|---|
| Compartir expedientes por correo electrónico sin protección | Divulgación no autorizada |
| Mantener currículums indefinidamente | Incumplimiento de los principios de conservación |
| Acceso libre a carpetas de Recursos Humanos | Pérdida de confidencialidad |
| Uso de dispositivos personales para almacenar expedientes | Riesgo de pérdida o robo de información |
| Compartir información por aplicaciones de mensajería | Filtración de datos personales |
| No eliminar documentación obsoleta | Conservación innecesaria de información |
La mayoría de estos riesgos pueden reducirse mediante procedimientos claros, capacitación del personal y controles documentados.
ISO/IEC 27001 e ISO/IEC 27701: aliados de Recursos Humanos
La nueva Ley de Protección de Datos establece obligaciones legales.
Las normas ISO, por su parte, proporcionan herramientas para organizar el cumplimiento.
ISO/IEC 27001 ayuda a proteger la información mediante controles de seguridad, gestión de riesgos y mejora continua.
ISO/IEC 27701 amplía ese sistema incorporando requisitos específicos relacionados con la privacidad y el tratamiento de datos personales.
Esto permite que Recursos Humanos no dependa únicamente de buenas prácticas individuales, sino de procesos estructurados y verificables.
¿Cómo ayudan las normas ISO a Recursos Humanos?
| Norma | Aplicación dentro de Recursos Humanos |
|---|---|
| ISO 9001 | Documentación de procesos y mejora continua. |
| ISO/IEC 27001 | Protección de expedientes, control de accesos y gestión de incidentes. |
| ISO/IEC 27701 | Gestión de la privacidad, derechos de los titulares y tratamiento de datos personales. |
| ISO 31000 | Identificación y tratamiento de riesgos relacionados con la información del personal. |
| ISO 37301 | Cumplimiento de obligaciones legales y regulatorias. |
Estas normas no sustituyen la nueva legislación paraguaya, pero ofrecen una estructura sólida para demostrar que la organización gestiona adecuadamente la información personal.
La privacidad también forma parte de la cultura organizacional
La protección de datos no depende únicamente de un software o de una política escrita.
Depende, sobre todo, de las personas.
Cada colaborador que accede a un expediente, envía un documento o utiliza información personal toma decisiones que pueden fortalecer o debilitar la privacidad dentro de la organización.
Por ello, Recursos Humanos no solo deberá administrar documentos.
También deberá promover una cultura de confidencialidad, responsabilidad y respeto por los datos personales.
En los próximos años, las empresas que logren integrar estos principios dentro de su gestión del talento humano estarán mejor preparadas para cumplir con la nueva Ley de Protección de Datos Personales y, al mismo tiempo, fortalecer la confianza de sus colaboradores.
Conclusión
La protección de datos personales ya no será un desafío exclusivo para el área de Tecnología.
Recursos Humanos se convertirá en uno de los departamentos con mayor responsabilidad dentro de las organizaciones, debido a la enorme cantidad de información sensible que administra diariamente.
Prepararse desde ahora no solo permitirá cumplir con la Ley N.º 7593/2025. También ayudará a construir organizaciones más transparentes, seguras y respetuosas de los derechos de las personas.
Porque detrás de cada expediente laboral no existen únicamente documentos.
Existen personas que confían en que su información será tratada con el mismo cuidado con el que la entregaron.
Deja una respuesta