Gestión de riesgos laborales
El modelo del queso suizo: por qué los accidentes atraviesan varias barreras a la vez
James Reason nunca dijo que las organizaciones deban buscar una defensa perfecta. Dijo algo más incómodo: que ninguna lo es, y que la seguridad depende de que sus agujeros no coincidan.
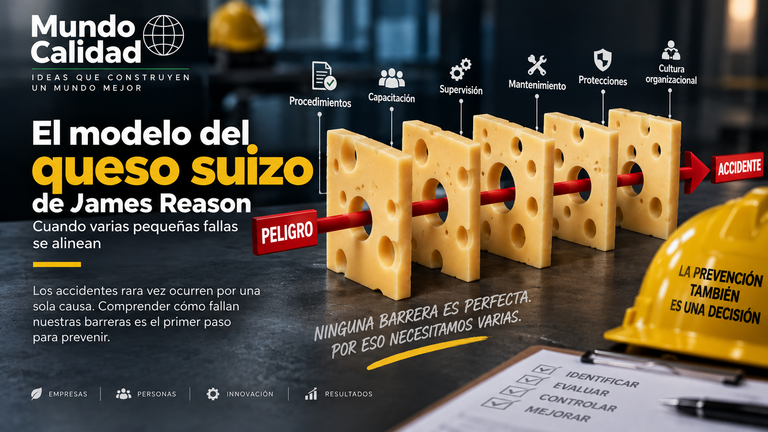
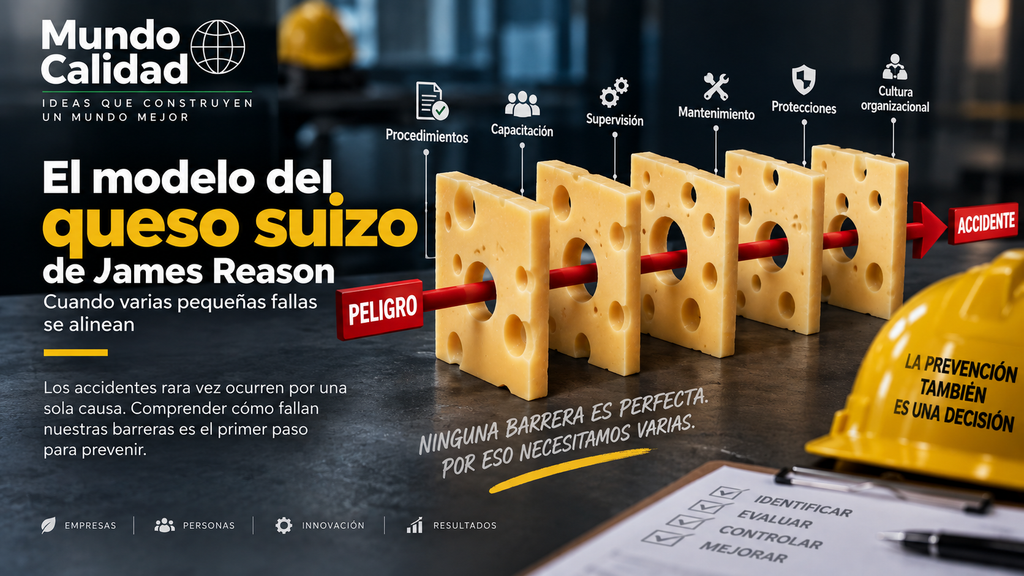
Cada franja es una defensa distinta —un procedimiento, una protección, una supervisión— y cada una tiene sus propios agujeros. La mayoría de las veces se cubren entre sí. El accidente ocurre cuando, por casualidad, los agujeros de las cinco quedan en la misma columna.
Un trabajador comete un error.
Existe un procedimiento para detectarlo, pero falla.
Queda una supervisión que debería advertir el problema, pero tampoco lo detecta.
Queda una protección física, pero había sido retirada esa misma semana.
Y entonces, recién entonces, ocurre el accidente.
Después de un evento así, la primera pregunta que suele hacerse una organización es quién fue el responsable. Es comprensible, pero probablemente no sea la pregunta que más enseña: para que el accidente llegara hasta el final no bastó con un solo error. Tuvieron que fallar varias defensas al mismo tiempo, y ninguna lo hizo de manera casual.
Esta es la idea que el psicólogo británico James Reason convirtió en una de las imágenes más citadas de la seguridad industrial: el modelo del queso suizo.
Una organización puede tener varias barreras de seguridad y aun así sufrir un accidente, cuando las debilidades de esas barreras se alinean.
Por qué un queso suizo
Pensemos en varias láminas de queso suizo colocadas una detrás de otra. Cada lámina es una barrera de defensa: una protección física, un procedimiento, una alarma, una capacitación, una inspección, un permiso de trabajo, un supervisor.
Ninguna barrera es perfecta, así que cada lámina tiene agujeros: debilidades, excepciones, condiciones que le restan efectividad. La figura de arriba muestra el mecanismo completo. La mayoría de los días, el agujero de una capa queda tapado por la siguiente —alguien se distrae, pero la protección física lo detiene; una máquina falla, pero la alarma avisa a tiempo—, y el sistema sigue funcionando porque hay varias capas distintas sosteniéndolo.
El problema aparece cuando, por circunstancias particulares, los agujeros de varias capas terminan en la misma línea. Ahí el peligro encuentra un camino despejado a través de todo el sistema, y llega hasta la consecuencia.
Una sola barrera casi nunca alcanza
Imaginemos una máquina capaz de causar una lesión grave cuya única defensa declarada sea «el operador debe tener cuidado.» Es una barrera muy débil: las personas se distraen, se cansan, malinterpretan una instrucción o simplemente cometen errores, y no hay nada más entre ese error y la lesión.
Ahora pensemos en la misma máquina con protección física, un sensor que la detiene automáticamente si esa protección se abre, un procedimiento de bloqueo, operadores capacitados, inspecciones periódicas y mantenimiento que verifica los dispositivos de seguridad. El error humano sigue siendo posible, pero el sistema ya no depende de que una sola persona acierte siempre: está construido para que un único error no llegue directo hasta la lesión.
Un caso: cinco agujeros que se alinearon
Un trabajador sufre un atrapamiento durante una intervención sobre una máquina. Una lectura rápida diría: «introdujo la mano con el equipo todavía energizado.» Puede ser cierto. Pero vale la pena mirarlo capa por capa.
Procedimiento
Existía una instrucción de detener la máquina antes de intervenir, pero el documento era ambiguo sobre cuándo aplicaba. Primer agujero.
Capacitación
El trabajador había sido capacitado, pero de forma principalmente teórica, sin práctica suficiente. Segundo agujero.
Protección física
La máquina tenía protección, pero había sido retirada durante una reparación anterior y aún no se había repuesto. Tercer agujero.
Supervisión
El supervisor sabía que a veces se destrababan piezas sin detener el equipo; la práctica ya se había normalizado. Cuarto agujero.
Mantenimiento
El equipo se atascaba con frecuencia y esa falla de fondo nunca se había resuelto. Quinto agujero.
¿Hubo una acción individual? Sí. Pero reducir la investigación a esa acción significa ignorar un procedimiento ambiguo, una capacitación incompleta, una protección ausente, una práctica tolerada y un problema de mantenimiento sin resolver. El accidente no atravesó una barrera: atravesó cinco.
Fallas activas y condiciones latentes
Uno de los aportes más citados de Reason es distinguir entre dos tipos de fallas muy distintas en cómo se comportan.
| Fallas activas | Condiciones latentes |
|---|---|
| Ocurren justo antes del incidente y son visibles, por eso concentran casi toda la atención. Ejemplos: presionar el botón equivocado, saltarse una verificación, no usar una protección disponible. | Pueden vivir dentro de la organización durante meses o años sin producir un accidente. Ejemplos: mantenimiento postergado, procedimientos mal escritos, falta de personal, presión por producción. |
Las condiciones latentes son silenciosas hasta que coinciden con otra falla. Recién ahí se vuelven visibles, como si siempre hubieran estado esperando el momento.
El problema puede empezar lejos del lugar del accidente
Cuando algo ocurre en planta, la mirada suele ir directo al operador. Pero algunas de las condiciones que lo hicieron posible pudieron originarse mucho antes: Compras adquirió un equipo sin evaluar bien un requisito de seguridad; Ingeniería modificó un proceso; Producción fijó una meta difícil de cumplir sin atajos; Mantenimiento postergó una reparación; la dirección aceptó operar «por ahora» bajo una condición que terminó volviéndose permanente. El trabajador suele estar en el último eslabón de la cadena, pero rara vez es donde empezó el problema.
Cuando lo temporal se vuelve costumbre
Casi toda condición latente empieza con una excusa razonable:
Frases que se escuchan antes de un accidente
«Sacamos la protección solo por hoy.» «El procedimiento lo actualizamos después.» «Este mes andamos cortos de personal.» «La alarma falla, pero el operador ya sabe.» «Siempre se traba, pero ya sabemos destrabarlo.»
Cada decisión, tomada sola, parece pequeña. El problema es lo que dura: la excepción se convierte en rutina, y con el tiempo nadie recuerda por qué empezó. La organización termina con un agujero nuevo en una de sus barreras, sin haberlo decidido formalmente nunca.
Las barreras también se desgastan
Una defensa que hoy funciona no está garantizada para siempre: un procedimiento queda desactualizado, una protección se deteriora, una alarma deja de sonar, una inspección se convierte en trámite. Por eso no alcanza con decir «tenemos controles.» La pregunta real es si esos controles siguen funcionando.
Pensemos en una inspección diaria donde, durante meses, el resultado es siempre idéntico: protección instalada, correcto; parada de emergencia, correcta; orden y limpieza, correctos. Puede significar que todo funciona a la perfección. También puede significar que la inspección dejó de mirar y se convirtió en un formulario que se llena de memoria. El documento sigue existiendo —formalmente hay una barrera—, pero puede que ya no exista en la práctica.
Reason, Heinrich y la pirámide de Bird
El modelo se relaciona con el efecto dominó de Heinrich, que describe una secuencia de fichas donde una condición empuja a la siguiente hasta llegar a la lesión: la idea es cortar la cadena antes de ese punto. Reason propone otra pregunta, menos lineal.
Reason pregunta: ¿qué defensas debían frenar esto, y por qué ninguna lo hizo?
También conecta con la pirámide de Bird, que invita a mirar los incidentes y casi accidentes que aparecen debajo de los eventos graves. Un casi accidente suele indicar que una barrera falló y otra evitó la lesión a último momento; eso significa que el buen resultado no prueba que el sistema era seguro, solo que todavía quedaba una defensa en pie.
Una aclaración necesaria
«No pasó nada» no es lo mismo que «todo funcionó bien». Si un arnés detiene una caída, el arnés hizo su trabajo, pero antes de esa capa probablemente ya fallaron varias otras: ¿por qué cayó?, ¿había baranda?, ¿el trabajo estaba planificado y supervisado?
Barreras que dependen de una sola persona no son cinco barreras
Si todas las defensas dependen de la misma persona, tal vez no haya tantas capas como parece. Un operador que debe recordar el procedimiento, verificar la protección, inspeccionar el equipo, detectar la anomalía y detener la máquina tiene, formalmente, cinco controles a su cargo. Pero si esa persona está cansada o bajo presión, los cinco pueden fallar al mismo tiempo. Por eso los sistemas más sólidos combinan tipos de control distintos: ingeniería, automatización, procedimientos, supervisión, mantenimiento.
La jerarquía de controles importa tanto como la cantidad
No todas las barreras pesan lo mismo. Decir «tenga cuidado» no protege igual que eliminar el peligro de raíz. La jerarquía de controles ordena las opciones por fortaleza: eliminación, sustitución, controles de ingeniería, controles administrativos y, al final, equipo de protección personal. Cinco carteles no equivalen a una protección física, y diez capacitaciones no sustituyen un diseño más seguro. La cantidad de barreras importa, pero su calidad importa más.
La cultura también abre agujeros
Una empresa puede tener sistemas técnicos excelentes y aun así acumular condiciones peligrosas si su cultura castiga hablar de los problemas. Un trabajador detecta una falla, pero sabe que reportarla detiene la producción, y que cada parada trae cuestionamientos. Entonces prefiere el silencio. La barrera formal decía «reporte condiciones inseguras»; la cultura decía «no genere problemas.» Cuando esas dos instrucciones compiten, casi siempre gana la segunda.
Lo mismo pasa cuando producción y seguridad se perciben como objetivos enfrentados: hay atraso, la máquina falla, detenerla cuesta horas, y alguien decide terminar primero y reparar después. Si esa vez no pasa nada, la próxima resulta más fácil de repetir. La organización aprende, sin proponérselo, que las barreras pueden flexibilizarse bajo presión —hasta el día en que las condiciones cambian y los agujeros coinciden.
Qué preguntar después de un incidente
Pensar como Reason significa ir más allá de «¿quién cometió el error?» y preguntar también qué barreras existían, cuáles funcionaron y cuáles fallaron, qué condiciones latentes estaban presentes, si hubo casi accidentes parecidos antes, y qué decisiones —tomadas mucho antes del incidente— permitieron que esas condiciones se sostuvieran en el tiempo. Son preguntas más incómodas, pero producen investigaciones mucho más útiles que buscar a quién culpar.
El sistema no necesita personas perfectas
Esta es quizás la enseñanza principal del modelo: las personas no van a ser perfectas. Se van a equivocar los trabajadores, los supervisores, los ingenieros, los gerentes y la dirección. Diseñar un sistema que asuma lo contrario es diseñar un sistema que se sorprenderá cuando, inevitablemente, alguien se equivoque.
Una organización sólida no le pide a la gente que sea infalible. Le pregunta al sistema: si esta persona se equivoca, ¿qué barrera lo va a detener? Y si esa barrera también falla, ¿qué queda después?
La conexión con ISO 45001
El modelo del queso suizo no es un requisito puntual de ISO 45001, pero su lógica encaja con el enfoque preventivo de un sistema de gestión de seguridad y salud: identificar peligros, evaluar riesgos, establecer controles, gestionar cambios, desarrollar competencias, investigar incidentes y mejorar de forma continua son, todas, maneras de construir y reforzar capas defensivas. La advertencia que vale la pena repetir: documentar una barrera no es lo mismo que verificar que funciona.
Fuera de la seguridad laboral, el mismo patrón se repite
| Ámbito | Cómo se alinean los agujeros |
|---|---|
| Calidad | Un defecto que ni el operador, ni control de calidad, ni la inspección final detectan, termina llegando al cliente. |
| Ciberseguridad | Una contraseña comprometida, sin autenticación multifactor, sin monitoreo de actividad sospechosa y sin límites de privilegios, termina en incidente. |
| Inocuidad alimentaria | Un peligro que entra durante la producción y que ningún control, inspección ni análisis logra detectar, puede llegar al consumidor. |
| Gestión empresarial | Una decisión mal tomada que Finanzas, Dirección ni una auditoría cuestionan, avanza sin freno. |
El modelo de Reason no explica solamente accidentes industriales. Es una forma de pensar sobre cualquier sistema que necesita defenderse de sus propias fallas.
Cuando ocurre un accidente grave, casi siempre hay una acción inmediatamente anterior: alguien presionó algo, olvidó algo, ingresó donde no debía. Es fácil quedarse ahí. Pero vale la pena preguntar qué pasó con todas las defensas que deberían haber frenado ese error mucho antes de que llegara tan lejos. Un procedimiento confuso, una capacitación incompleta, una protección retirada, una práctica insegura tolerada, un mantenimiento atrasado: cada cosa, por separado, parecía menor. Dejaron de serlo cuando dejaron de estar separadas.
Un accidente grave puede parecer repentino cuando finalmente ocurre, pero sus condiciones suelen llevar tiempo instaladas. La prevención empieza ahí: en encontrar los agujeros mientras todavía están separados.
About the Author