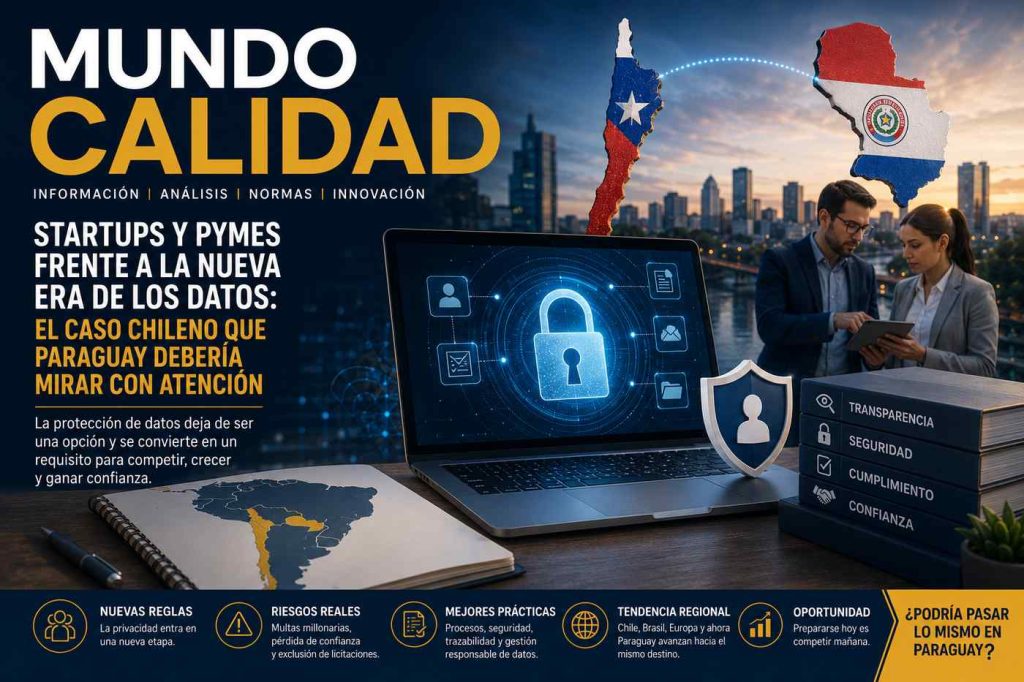
El caso chileno resulta especialmente relevante para Paraguay, que se prepara para la entrada en vigor plena de la Ley N.º 7593/2025 de Protección de Datos Personales en 2027. Aunque cada país tiene su propio marco normativo, la tendencia regional es clara: la privacidad dejó de ser un tema secundario y comienza a convertirse en un requisito de competitividad, confianza y acceso a oportunidades comerciales.
La pregunta que deberían hacerse las organizaciones paraguayas es directa: ¿podría pasar lo mismo en Paraguay?
Startups y pymes,
frente al reloj de los datos.
En Chile, expertos advierten que startups y pymes podrían enfrentar multas millonarias y quedar fuera de licitaciones si no se adaptan a tiempo a la nueva ley de protección de datos. ¿Es un problema exclusivamente chileno, o una señal de lo que viene para toda la región?
Chile se encuentra en una etapa clave de implementación de su nueva legislación de protección de datos personales. Según expertos citados por ADN Radio, startups, pequeñas y medianas empresas podrían enfrentar multas millonarias, mayores exigencias de ciberseguridad e incluso quedar fuera de procesos de licitación si no logran adaptarse a tiempo a los nuevos requisitos legales.
Chile enciende una alerta para la región
La protección de datos personales ya no es un debate exclusivo de Europa ni de las grandes tecnológicas. Lo que ocurre en Chile demuestra que esta nueva generación de leyes impacta directamente en startups, pymes, proveedores tecnológicos, comercios e instituciones de prácticamente todos los sectores.
La Ley 21.719 entra en plena vigencia el 1 de diciembre de 2026 y exige mayores niveles de control sobre información sensible, protocolos de ciberseguridad y trazabilidad técnica. Hasta hace poco, muchas empresas creían suficiente publicar una política de privacidad genérica. Ese enfoque ya no alcanza: la ley exige evidencia, procesos y responsabilidades demostrables.
| Indicador | Dato |
|---|---|
| Entrada en vigencia plena | 1 de diciembre de 2026 |
| Multa máxima (infracción gravísima) | 20.000 UTM · ≈ US$1,55 millones |
| Costo estimado de adecuación (pyme mediana) | Entre US$5.000 y US$15.000 |
| Registro de infractores | Público, administrado por la futura Agencia de Protección de Datos |
| Inspiración normativa | GDPR europeo |
«La mayoría de las pymes todavía no entiende la dimensión real de esta ley. No se trata solo de políticas de privacidad: hay que rediseñar la arquitectura tecnológica completa de la empresa.»— Cristina Fritz, cofundadora de Digital eXp
El problema no es solo la multa
Cuando se habla de estas leyes, la atención suele concentrarse en las sanciones económicas. Pero el impacto real puede ir mucho más allá del dinero: pérdida de confianza de clientes, daño reputacional, suspensión de relaciones comerciales y exclusión de licitaciones son consecuencias igual o más graves que la multa misma.
Cuando la privacidad se vuelve requisito comercial
En Chile, una de las advertencias más fuertes es que las empresas podrían quedar fuera de licitaciones si no cumplen los nuevos estándares. Esto convierte a la protección de datos en un factor de competitividad, no solo en un tema legal.
| Consecuencia | Impacto en la pyme |
|---|---|
| Pérdida de confianza | Clientes dudan de cómo se gestiona su información |
| Daño reputacional | Aparición en el registro público de infractores |
| Exclusión de licitaciones | Quedar fuera de contratos públicos y corporativos |
| Exigencias contractuales | Clientes enterprise piden auditorías de proveedores |
| Riesgo ante filtraciones | Sin protocolos, el costo de un incidente se multiplica |
¿Por qué las pymes están especialmente expuestas?
Muchas pequeñas y medianas empresas creen que estas leyes solo afectan a bancos, aseguradoras o grandes tecnológicas. La realidad es distinta: las pymes manejan datos de clientes, proveedores, empleados, postulantes y registros de cámaras de seguridad, muchas veces sin estructuras formales de seguridad ni responsables de privacidad. La información suele administrarse en hojas de cálculo, correos o aplicaciones de mensajería, sin controles adecuados de acceso. Lo que antes era informalidad, hoy es riesgo regulatorio.
| Aspecto a revisar | Pregunta clave | Riesgo si no se gestiona |
|---|---|---|
| Inventario de datos | ¿Qué datos personales recopilamos? | No saber qué información proteger |
| Accesos internos | ¿Quién puede ver o modificar esos datos? | Accesos indebidos o uso no autorizado |
| Finalidad del tratamiento | ¿Para qué utilizamos la información? | Uso de datos sin justificación válida |
| Seguridad | ¿Cómo protegemos la información? | Filtraciones, pérdida o robo de datos |
| Evidencia documental | ¿Podemos demostrar cumplimiento? | Dificultad ante auditorías o fiscalizaciones |
El rol de la ciberseguridad y las normas ISO
La protección de datos no puede separarse de la seguridad de la información. Cifrado, monitoreo de accesos, autenticación multifactor, sistemas SIEM y soluciones DLP comienzan a transformarse en infraestructura crítica para operar. No se trata solo de tener antivirus: se trata de establecer controles, responsabilidades y procedimientos de respuesta documentados.
Sistema de Gestión de Seguridad de la Información basado en riesgos: identifica activos, evalúa amenazas y define controles para proteger confidencialidad, integridad y disponibilidad.
Amplía el enfoque de seguridad hacia la privacidad: consentimiento, derechos de los titulares, retención, eliminación segura y gestión de riesgos de privacidad (PIMS).
El verdadero riesgo no está en el costo de adecuación (entre US$5.000 y US$15.000 para una startup mediana), sino en el costo reputacional y comercial de no hacerlo.
¿Podría pasar lo mismo en Paraguay?
Paraguay ya promulgó su propia legislación: la Ley N.º 7593/2025 «De Protección de Datos Personales en la República del Paraguay», sancionada el 27 de noviembre de 2025 tras un proceso legislativo de cuatro años. Su entrada en vigencia plena está prevista para noviembre de 2027, con un Poder Ejecutivo que dispone de hasta 24 meses para reglamentarla y crear la Agencia Nacional de Protección de Datos Personales (ANPDP), dependiente del MITIC.
La norma paraguaya, igual que la chilena, se inspira en el GDPR europeo y en buenas prácticas de la OCDE. Contempla sanciones que pueden elevarse hasta cinco mil jornales mínimos para infracciones generales, y hasta diez mil jornales mínimos cuando se trate de datos sensibles. También exige consentimiento libre, previo, informado y unívoco, principios de minimización y limitación del plazo de conservación, y la designación de responsables y encargados del tratamiento.
| Aspecto | Chile · Ley 21.719 | Paraguay · Ley 7593/2025 |
|---|---|---|
| Estado actual | Vigente, en período de transición | Promulgada, en proceso de reglamentación |
| Entrada en vigor plena | 1 de diciembre de 2026 | Noviembre de 2027 |
| Sanción máxima | 20.000 UTM (≈ US$1,55M) | 10.000 jornales mínimos (datos sensibles) |
| Autoridad de control | Agencia de Protección de Datos Personales | Agencia Nacional de Protección de Datos Personales (ANPDP) |
| Inspiración normativa | GDPR europeo | GDPR europeo, OCDE, LGPD brasileña |
| Ventana especial para pymes | 12 meses con amonestación en vez de multa | Período de adecuación hasta 2027 |
La respuesta, entonces, es sí: podría pasar lo mismo en Paraguay, y de hecho ya está en marcha el mismo proceso. La diferencia clave hoy es el tiempo. Mientras en Chile las pymes ya están contra el reloj —con la ley plenamente vigente desde diciembre de 2026— Paraguay todavía cuenta con una ventana hasta 2027 para prepararse. Las empresas paraguayas, especialmente las que proveen a bancos, retail, salud o al Estado, deberían tomar el caso chileno como un anticipo realista de lo que se viene: exigencias de trazabilidad, auditorías de proveedores, cláusulas contractuales de cumplimiento y, eventualmente, exclusión de licitaciones para quienes no se adapten.
El período de adecuación hasta 2027 no es una demora: es una ventana estratégica. Las organizaciones que empiecen ahora —inventario de datos, controles de acceso, protocolos de seguridad— llegarán con mayor madurez que quienes esperen al último momento, como hoy les ocurre a muchas pymes chilenas.
La pregunta ya no es si la privacidad será relevante en Paraguay. La pregunta es quiénes entenderán a tiempo que proteger datos personales también es proteger la continuidad, la reputación y la competitividad de la organización.
¿Podría pasar lo mismo en Paraguay?
Paraguay ya tiene su propia ley (N.º 7593/2025), inspirada en el mismo GDPR que impulsó la normativa chilena. La vigencia plena llega en noviembre de 2027, con multas de hasta diez mil jornales mínimos para datos sensibles y una nueva Agencia Nacional de Protección de Datos Personales en camino. El caso chileno no es una advertencia ajena: es un adelanto de lo que las pymes paraguayas enfrentarán si no comienzan a prepararse hoy.
Deja una respuesta